Agente habilitado
Responsable: Área comercial
Autorizado para: Consultar catálogo
RegistradoCONTROL DE AGENTES DE IA
Diseñado para detener a agentes de IA que intentan operar sin identificarse o sin autorización.
SIGMA ATG Enterprise está diseñado para pedirle a cada agente que se identifique y demuestre qué puede hacer antes de consultar datos, cambiar registros o usar herramientas. Si no acredita su identidad o su autorización, la operación se detiene. Cuando hace falta una persona, la acción espera su aprobación.
EL PROBLEMA
La persona puede entrar al sistema para trabajar, pero su sesión no autoriza automáticamente a cualquier agente a leer, modificar o enviar todo lo que ella podría consultar. La delegación debe ser concreta y verificable.
Cada agente debe presentar una identidad verificable y contar con reconocimiento local. La consola prevista permite distinguir un agente propio de uno externo o desconocido y vincularlo con un responsable. Una firma auténtica, por sí sola, no concede acceso.
El control compara la operación pedida con el permiso recibido: qué recurso puede usar, qué acción puede realizar y bajo qué límites. Consultar un catálogo no autoriza a cambiar precios; leer un expediente no autoriza a exportarlo.
CÓMO FUNCIONA
Un agente externo pide consultar un expediente. La solicitud indica quién es, qué quiere hacer y a qué información intenta acceder.
Se revisa si ese agente está reconocido por la organización y si tiene autorización vigente para consultar ese expediente.
La solicitud solo llega al sistema si cumple las reglas. Una acción sensible puede quedar a la espera de una persona.
CAPACIDADES
La organización define qué agentes reconoce, quién responde por ellos y en qué condiciones pueden actuar.
Un permiso puede limitarse a una tarea, un recurso y un tiempo determinados. No es acceso abierto a todo el sistema.
Una acción delicada puede esperar el visto bueno de una persona antes de continuar.
Las solicitudes se revisan antes de llegar a la aplicación o a la herramienta que produciría el cambio.
El diseño prevé registrar qué agente pidió actuar, qué se decidió y por qué, para poder revisar cada caso.
Consola prevista para ver operaciones, permisos, decisiones y alertas con motivos comprensibles.
ARQUITECTURA DE REFERENCIA
SIGMA ATG Enterprise se ubica en el recorrido de las solicitudes que llegan a un portal, una aplicación o una herramienta de la organización. Antes de que el sistema reciba una orden, ese punto de control comprueba qué agente la envía, si está reconocido y si la operación concreta está dentro de su autorización. De este modo, una consulta permitida puede seguir adelante, mientras que una modificación no autorizada se detiene o espera una aprobación humana cuando las reglas lo exigen.
La propuesta aprovecha los sistemas que ya utiliza la organización y define dónde debe situarse el control para cada caso. También contempla a los agentes internos cuando usan herramientas bajo dominio de la empresa. En una prueba controlada se revisan las conexiones, los responsables, los límites y la ausencia de rutas alternativas hacia la aplicación. Esa validación es necesaria antes de afirmar que el conjunto protege un entorno empresarial real.
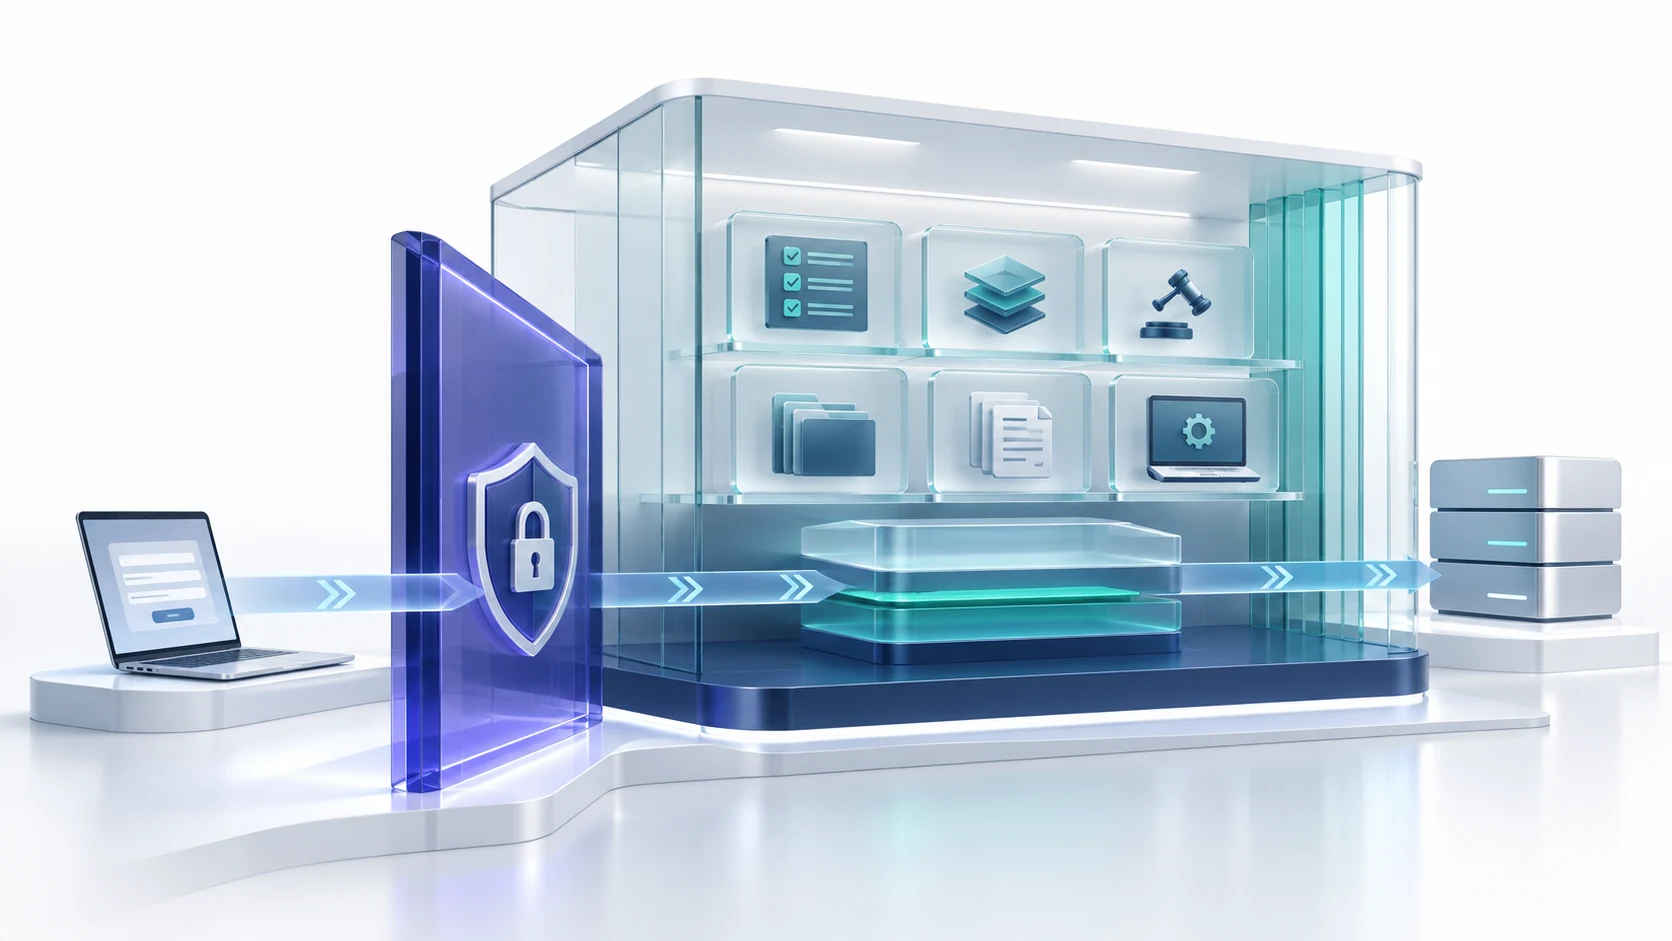
Para que el control sea efectivo, no debe quedar un camino alternativo que permita al agente llegar directamente a la aplicación.
MODALIDADES
Protege la entrada a portales y servicios propios: cada acción del agente pasa por el control antes de llegar al sistema.
Permite revisar lo que hacen los agentes internos cuando usan herramientas y conexiones que la organización controla.
Propone un acceso supervisado a sistemas antiguos. Su protección depende de que no exista una ruta directa fuera del control.
Contempla entornos privados o restringidos, sujetos a pruebas específicas de infraestructura y operación.
APLICACIONES POSIBLES
Ejemplos de dónde podría aplicarse. No representan clientes ni instalaciones existentes.
Un agente que consulta datos comerciales o prepara cambios en sistemas internos con permiso para cada tarea.
Gestiones sobre portales y expedientes con responsable institucional y trazabilidad.
Acceso acotado a información sensible según finalidad y aprobación exigida.
Órdenes y soporte operativo con separación de sistemas y acciones permitidas.
Automatizaciones sobre activos digitales con controles reforzados para cambios sensibles.
Agentes que consultan inventario o coordinan flujos con alcance y recibos definidos.
Agentes externos que consultan o modifican servicios de negocio solo dentro del alcance autorizado.
Uso de repositorios institucionales con alcance por identidad y recurso.
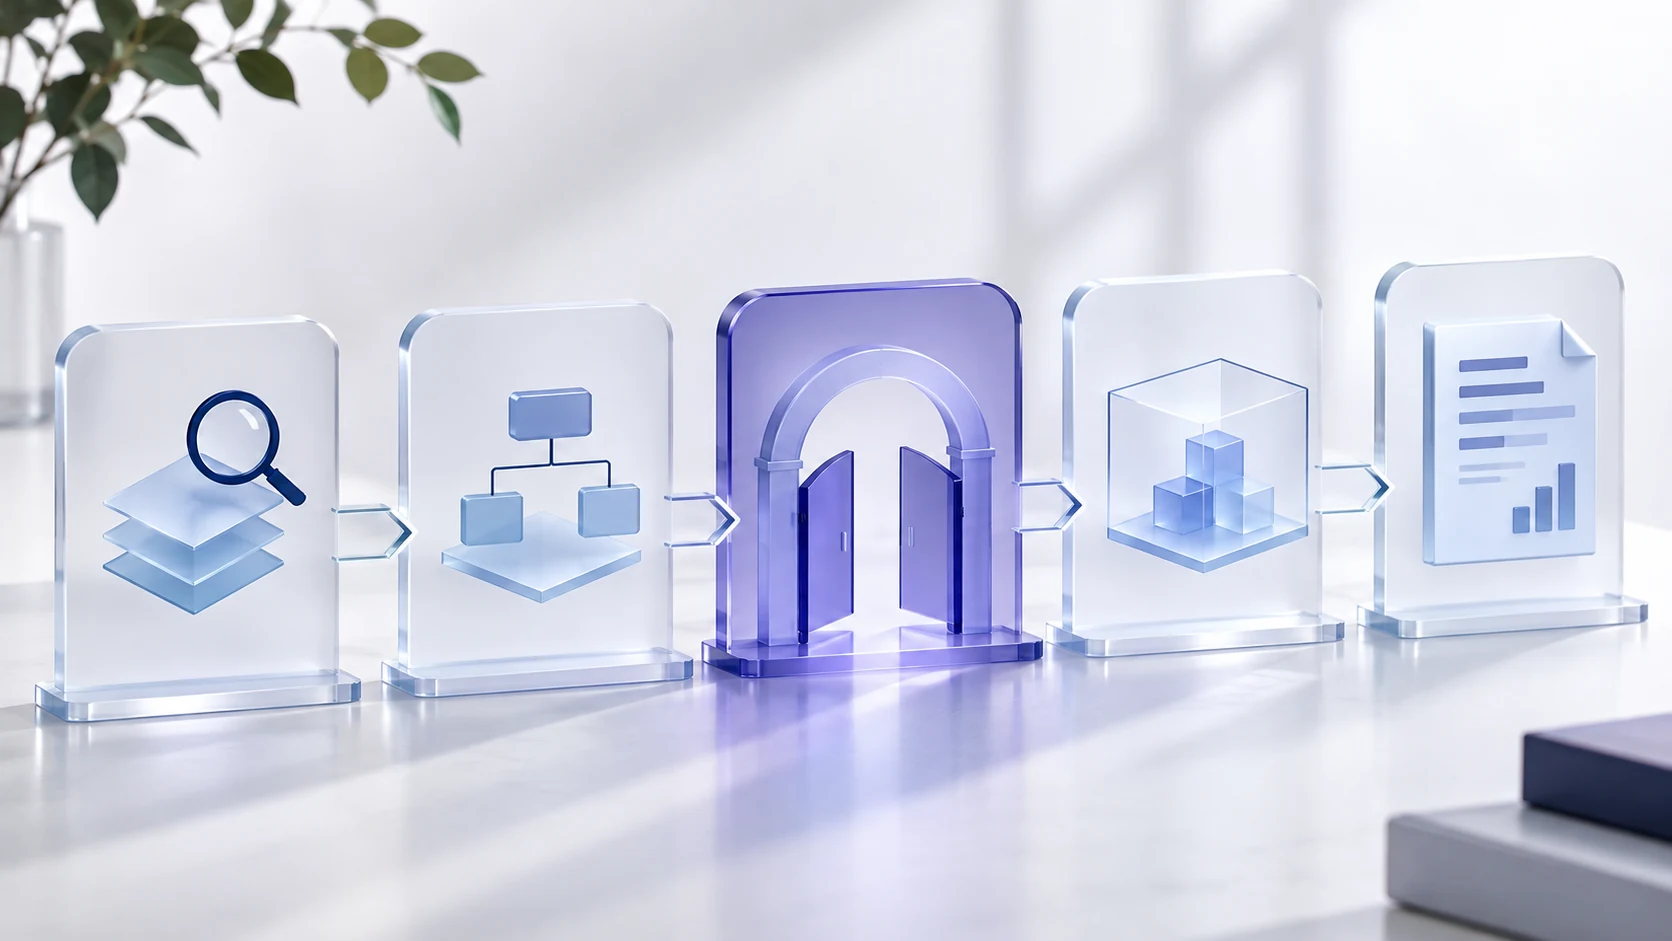
Elegimos una aplicación, los agentes que podrían usarla y las acciones que importan.
Acordamos qué debe permitirse, qué debe bloquearse y cómo se medirá el resultado.
Conectamos el control a un entorno de prueba de alcance definido.
Intentamos operar sin permiso, superar límites o evitar el punto de control.
Revisamos evidencia, límites y condiciones para decidir el siguiente paso.
HABLEMOS DE UNA POC
Elegimos juntos un sistema, los agentes que lo usan y unas pocas operaciones importantes. Con ese caso diseñamos una prueba controlada para comprobar qué se permite, qué se bloquea y qué requiere aprobación.