Agente habilitado
Responsável: Área comercial
Autorizado para: Consultar catálogo
RegistradoCONTROLE DE AGENTES DE IA
Concebido para deter agentes de IA que tentam agir sem se identificar ou sem autorização.
O SIGMA ATG Enterprise foi concebido para exigir que cada agente se identifique e demonstre o que pode fazer antes de consultar dados, alterar registros ou usar ferramentas. Sem identidade ou autorização comprovada, a operação é interrompida. Ações sensíveis podem aguardar a aprovação de uma pessoa.
O PROBLEMA
A pessoa pode entrar no sistema para trabalhar, mas a sessão não autoriza automaticamente qualquer agente a ler, alterar ou enviar tudo a que ela tem acesso. A delegação precisa ser específica e verificável.
Cada agente precisa apresentar identidade verificável e ser reconhecido localmente. O console previsto diferencia agentes internos, externos e desconhecidos e os vincula a um responsável. Uma assinatura válida, sozinha, não concede acesso.
O controle compara a operação pedida com a permissão concedida: recurso, ação e limites. Consultar um catálogo não autoriza mudar preços; ler um registro não autoriza exportá-lo.
COMO FUNCIONA
Um agente externo pede para consultar um registro. A solicitação informa quem ele é, o que quer fazer e quais dados deseja acessar.
Verifica-se se a organização reconhece esse agente e se ele tem autorização vigente para consultar o registro.
A solicitação só chega ao sistema se cumprir as regras. Uma ação sensível pode aguardar a aprovação de uma pessoa.
CAPACIDADES
A organização define quais agentes reconhece, quem responde por eles e quando podem atuar.
A permissão pode se limitar a uma tarefa, um recurso e um período. Não é acesso livre a todo o sistema.
Uma ação sensível pode aguardar a aprovação de uma pessoa antes de continuar.
As solicitações são verificadas antes de chegar à aplicação ou ferramenta que faria a alteração.
O projeto prevê registrar qual agente pediu a ação, o que foi decidido e por quê.
Console previsto para ver operações, permissões, decisões e alertas com motivos claros.
ARQUITETURA DE REFERÊNCIA
O SIGMA ATG Enterprise fica no caminho das solicitações que chegam ao portal, à aplicação ou à ferramenta da organização. Antes de o sistema receber uma instrução, esse ponto de controle verifica qual agente a enviou, se ele é reconhecido e se a operação específica está autorizada. Uma consulta permitida pode continuar, enquanto uma alteração sem permissão é interrompida ou aguarda aprovação humana quando as regras exigem.
A proposta aproveita os sistemas que a organização já utiliza e define onde colocar o controle em cada caso. Também contempla agentes internos que usam ferramentas sob domínio da empresa. Em um teste controlado são examinadas as conexões, os responsáveis, os limites e a ausência de rotas alternativas até a aplicação. Essa validação é necessária antes de afirmar que o conjunto protege um ambiente empresarial real.
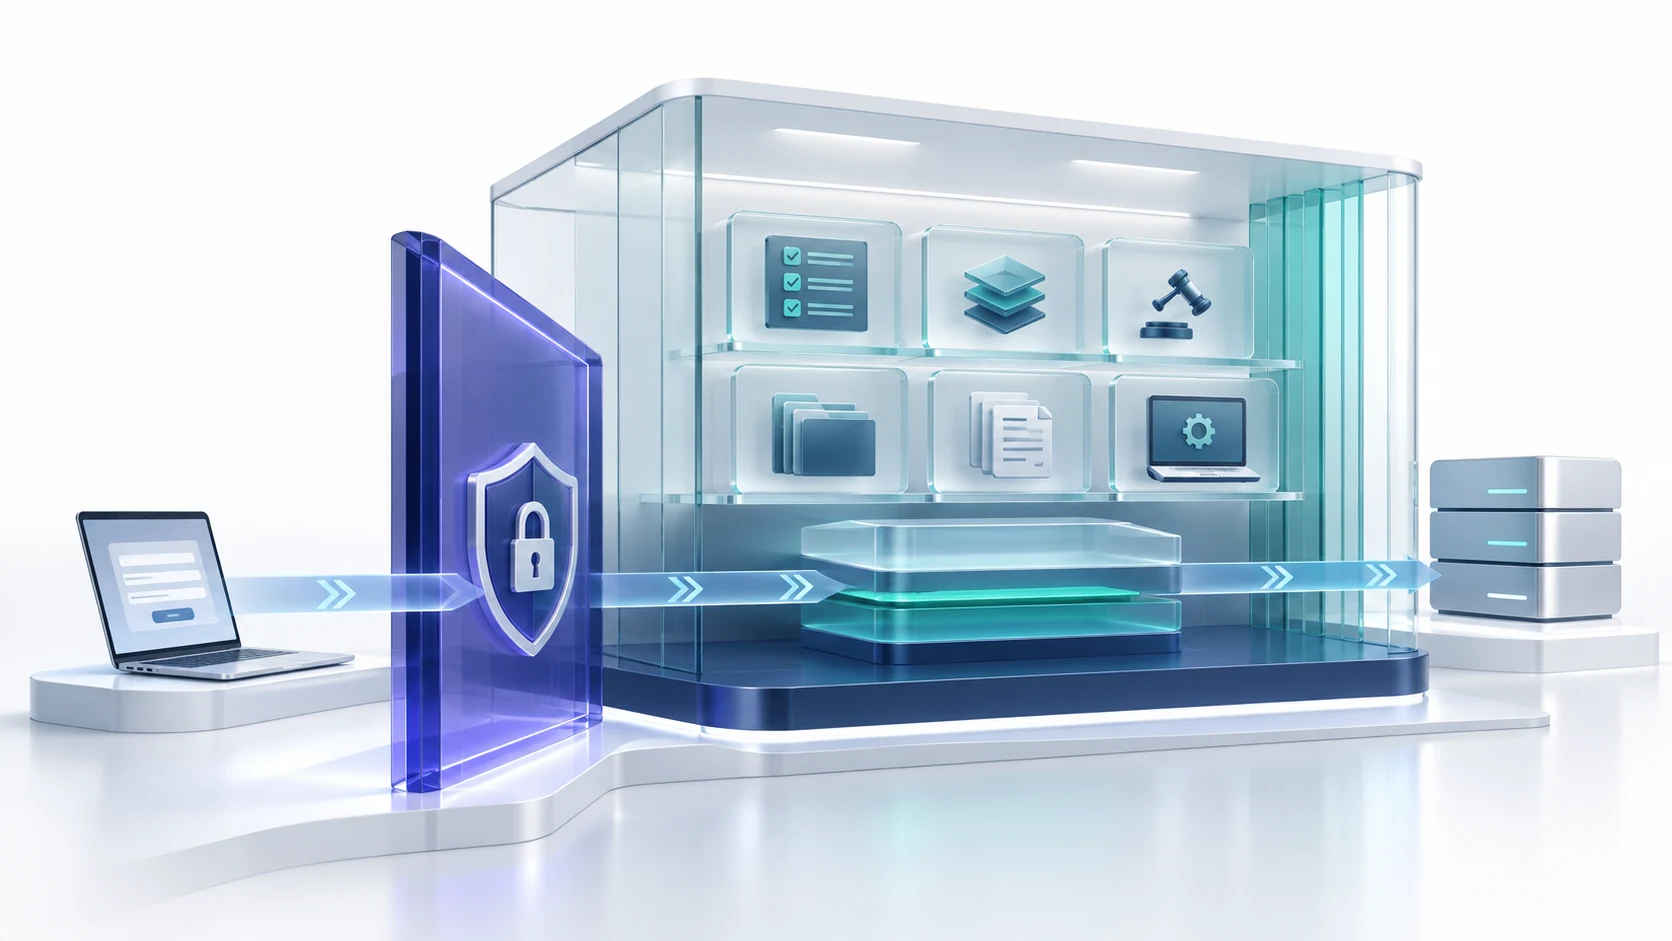
Para que o controle funcione, não pode haver outro caminho que leve o agente diretamente à aplicação.
MODALIDADES
Protege a entrada em portais e serviços próprios: cada ação passa pelo controle antes de chegar ao sistema.
Permite revisar o uso de ferramentas e conexões controladas pela organização por agentes internos.
Propõe acesso supervisionado a sistemas antigos. A proteção depende de não haver rota direta fora do controle.
Abrange ambientes privados ou restritos, sujeitos a testes específicos de infraestrutura e operação.
APLICAÇÕES POSSÍVEIS
Exemplos de aplicação possível. Não representam clientes nem implantações existentes.
Um agente consulta dados comerciais ou prepara mudanças em sistemas internos com permissão por tarefa.
Gestões em portais e processos com responsável institucional e rastreabilidade.
Acesso limitado a informações sensíveis conforme finalidade e aprovação exigida.
Ordens e apoio operacional com separação de sistemas e ações permitidas.
Automações em ativos digitais com controle reforçado para mudanças sensíveis.
Agentes que consultam estoque ou coordenam fluxos com escopo e recibos definidos.
Agentes externos consultam ou alteram serviços de negócio apenas dentro do escopo autorizado.
Repositórios institucionais com acesso delimitado por identidade e recurso.
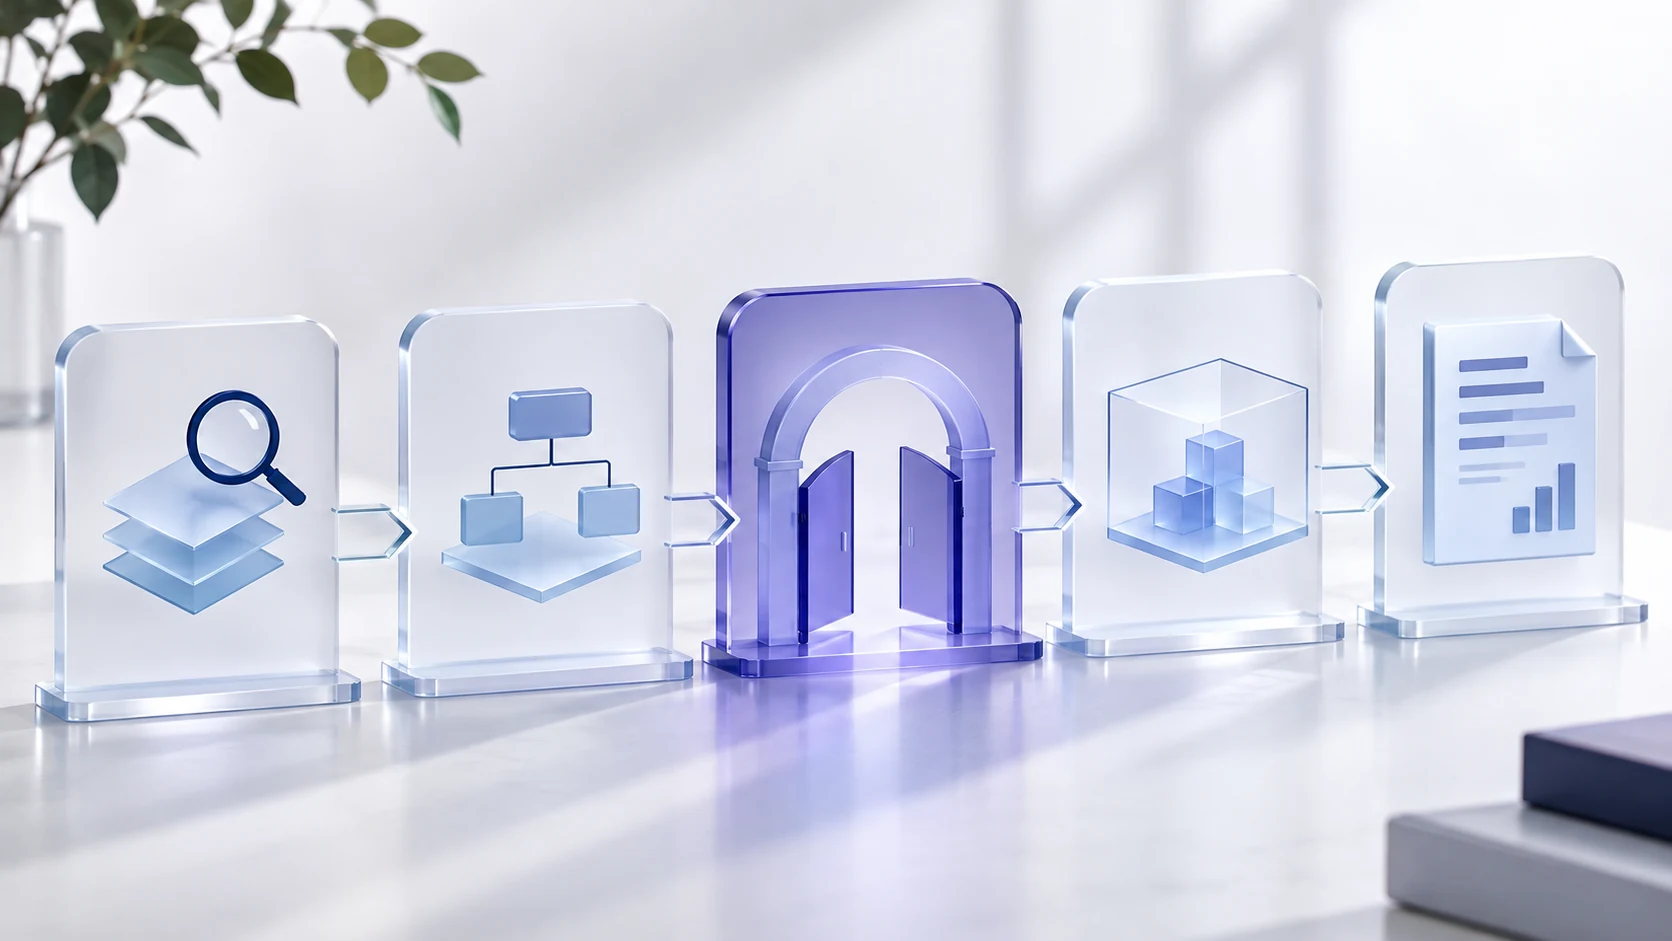
Escolhemos uma aplicação, os agentes que podem usá-la e as ações importantes.
Definimos o que deve ser permitido ou bloqueado e como medir o resultado.
Ligamos o controle a um ambiente de teste com escopo definido.
Tentamos agir sem permissão, ultrapassar limites ou contornar o controle.
Revisamos evidências, limites e condições antes de decidir o próximo passo.
VAMOS CONVERSAR SOBRE UMA POC
Escolhemos juntos um sistema, os agentes que o usam e algumas operações importantes. Então planejamos um teste controlado para verificar o que é permitido, bloqueado ou exige aprovação.