Активный агент
Ответственный: Коммерческий отдел
Разрешено: Смотреть каталог
ЗарегистрированКОНТРОЛЬ АГЕНТОВ ИИ
Создан, чтобы останавливать агентов ИИ, пытающихся действовать без подтверждения личности или разрешения.
SIGMA ATG Enterprise предназначен для проверки личности каждого агента и его полномочий до чтения данных, изменения записей или использования инструментов. Если агент не подтвердил личность или разрешение, операция останавливается. Для чувствительных действий можно запросить одобрение человека.
ПРОБЛЕМА
Сотрудник может войти в систему для работы, но его сеанс не дает любому агенту права читать, изменять или отправлять все доступные ему данные. Делегирование должно быть конкретным и проверяемым.
Каждый агент подтверждает личность и получает локальное признание. Планируемая консоль различает внутренних, внешних и неизвестных агентов и связывает их с ответственным лицом. Подлинной подписи самой по себе недостаточно.
Контроль сопоставляет запрос с выданным разрешением: ресурс, действие и ограничения. Доступ к каталогу не разрешает менять цены; чтение дела не разрешает его экспорт.
КАК ЭТО РАБОТАЕТ
Внешний агент просит открыть документ. В запросе указано, кто он, что хочет сделать и к каким данным получить доступ.
Система проверяет, признан ли агент организацией и есть ли у него действующее разрешение на просмотр документа.
Запрос поступает в систему только при соблюдении правил. Для важного действия может потребоваться одобрение человека.
ВОЗМОЖНОСТИ
Организация определяет, каких агентов признает, кто за них отвечает и когда они могут действовать.
Разрешение можно ограничить задачей, ресурсом и временем. Это не полный доступ ко всей системе.
Чувствительное действие может ждать одобрения человека.
Запрос проверяется до того, как достигнет приложения или инструмента, вносящего изменение.
Проект предусматривает запись агента, запроса, решения и его причины для последующего разбора.
Планируемая консоль для просмотра операций, прав, решений и оповещений с понятными причинами.
ЭТАЛОННАЯ АРХИТЕКТУРА
SIGMA ATG Enterprise размещается на пути запросов к порталу, приложению или инструменту организации. Прежде чем система получит команду, контрольная точка проверяет, какой агент ее отправил, признан ли он организацией и разрешено ли именно это действие. Разрешенное чтение может продолжиться, а несанкционированное изменение останавливается или ожидает одобрения человека, если этого требуют правила.
Предложение использует уже существующие системы организации и определяет место контроля для каждого случая. Оно также охватывает внутренних агентов, работающих с инструментами компании. В контролируемом испытании проверяются подключения, ответственные лица, ограничения и отсутствие обходных путей к приложению. Такая проверка необходима, прежде чем заявлять о защите реальной корпоративной среды.
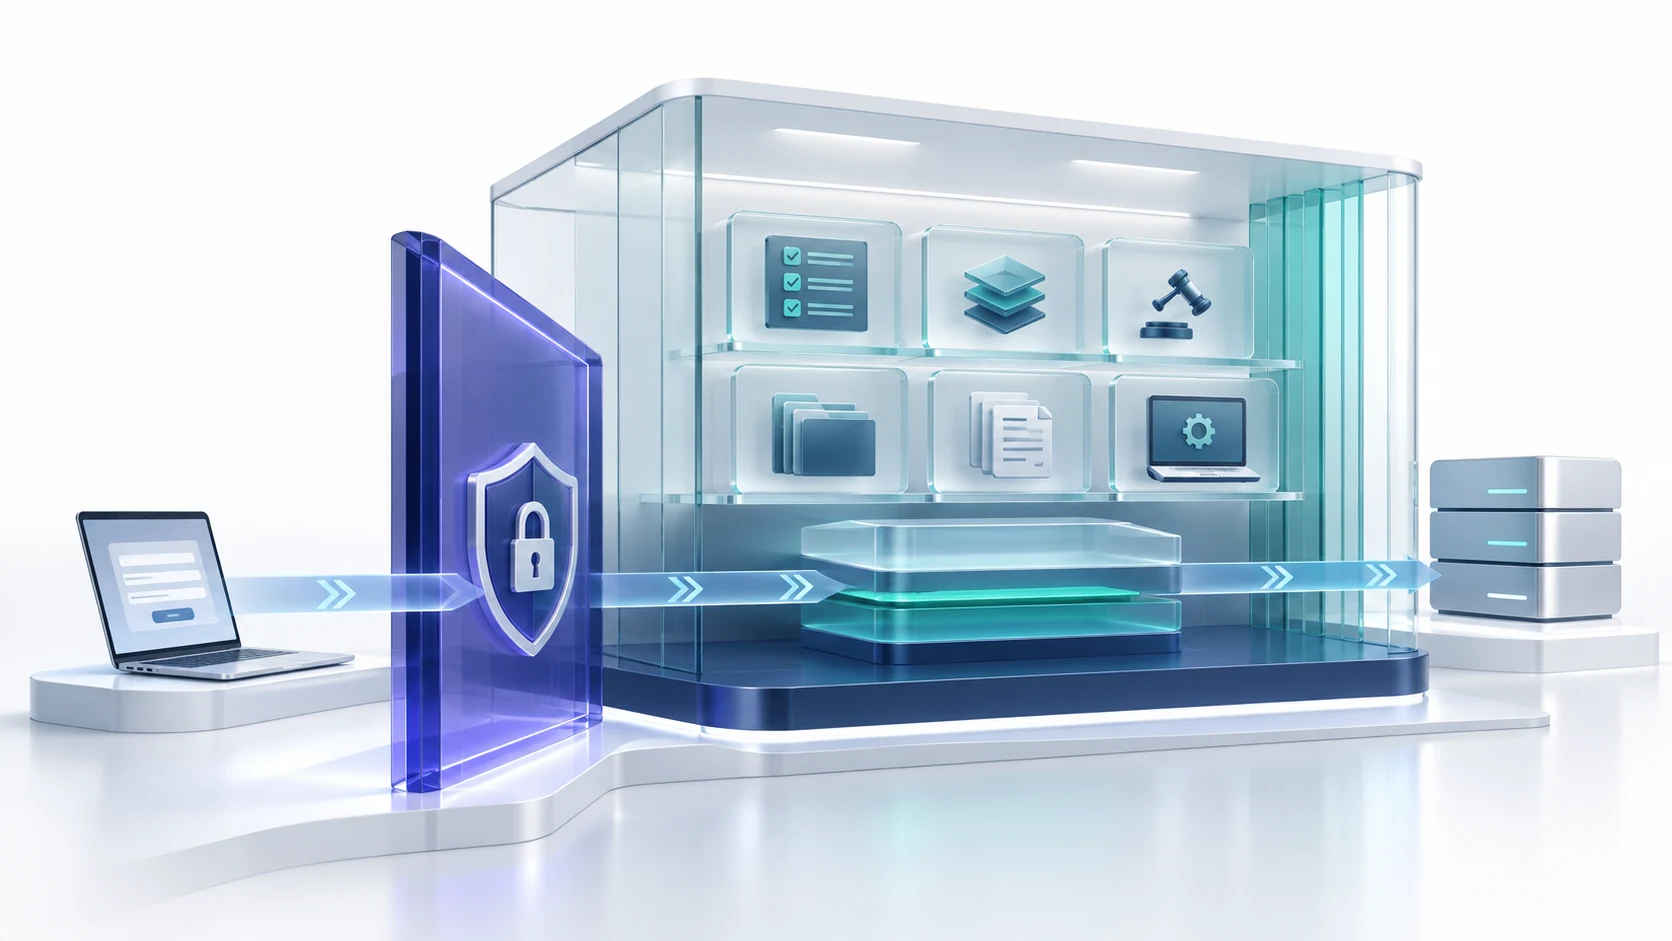
Контроль будет действенным, только если агент не сможет попасть в приложение по обходному пути.
ВАРИАНТЫ РАЗВЕРТЫВАНИЯ
Защита доступа к порталам и сервисам: каждое действие агента проверяется до входа в систему.
Контроль действий внутренних агентов с инструментами и подключениями организации.
Предлагается контролируемый доступ к старым системам. Защита зависит от отсутствия обходного пути.
Для частных или ограниченных сред при условии проверки инфраструктуры и эксплуатации.
ВОЗМОЖНЫЕ ПРИМЕНЕНИЯ
Возможные сценарии, а не существующие клиенты или развертывания.
Агент читает деловые данные или готовит изменения во внутренних системах с разрешением на каждую задачу.
Работа с порталами и делами с ответственным лицом и прослеживаемостью.
Ограниченный доступ к чувствительным данным с учетом цели и обязательного одобрения.
Заказы и операционная поддержка с разделением систем и разрешенных действий.
Автоматизация цифровых активов с усиленным контролем чувствительных изменений.
Агенты для учета запасов и координации потоков с заданными рамками и квитанциями.
Внешние агенты обращаются к бизнес-сервисам только в пределах разрешенных полномочий.
Доступ к институциональным хранилищам в пределах идентичности и ресурса.
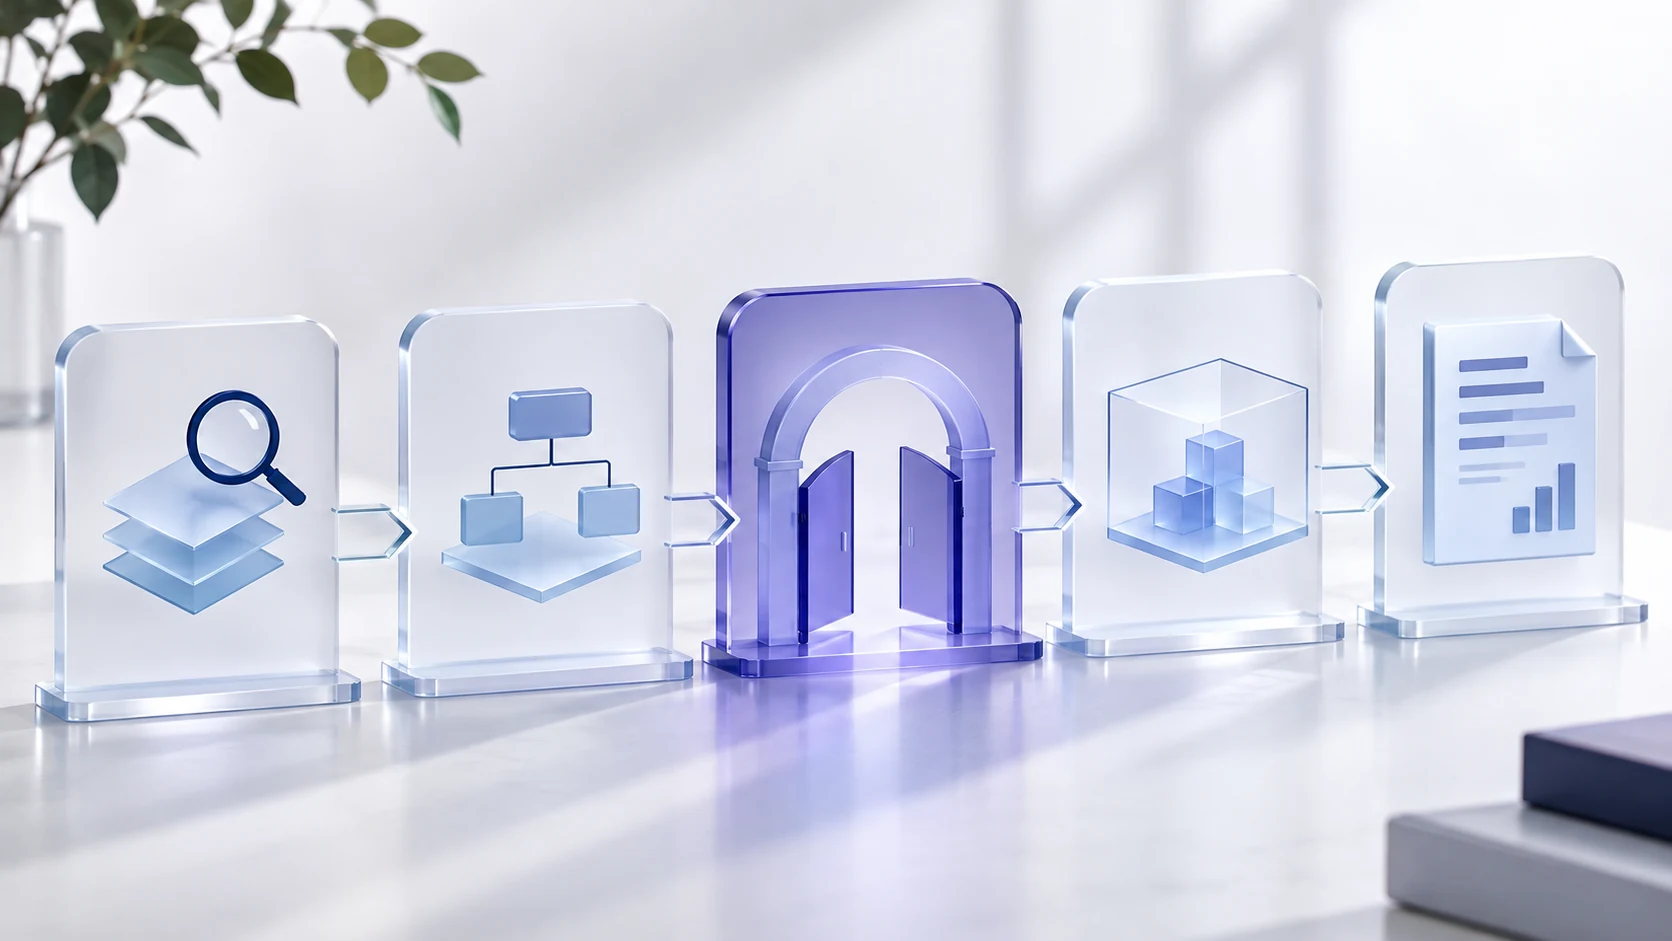
Выбираем приложение, агентов и важные действия.
Согласуем, что разрешать и блокировать и как измерять результат.
Подключаем контроль в тестовой среде с определенными границами.
Пробуем действовать без разрешения, превышать лимиты и обходить контроль.
Оцениваем доказательства и ограничения, затем решаем, что делать дальше.
ОБСУДИМ POC
Вместе выберем систему, работающих с ней агентов и несколько важных операций. Затем спроектируем испытание, чтобы проверить разрешение, блокировку и одобрение.