已启用智能体
责任人: 业务团队
获准执行: 查看目录
已注册AI 智能体操作管控
旨在阻止未证明身份或未获授权就试图操作的 AI 智能体。
SIGMA ATG Enterprise 旨在要求每个智能体先证明身份和操作权限,再读取数据、修改记录或调用工具。无法证明身份或授权,操作就会停止;敏感操作还可以等待人工批准。
问题所在
员工可以登录系统工作,但其会话不会自动允许任何智能体读取、修改或发送员工能接触到的全部信息。委托必须具体且可核验。
每个智能体都要提供可验证的身份并获得本组织认可。规划中的控制台可区分内部、外部和未知智能体,并关联责任人。有效签名本身不等于访问许可。
控制点将请求与授权范围进行比较:资源、操作和限制。获准查看目录不意味着可以改价;获准阅读档案不意味着可以导出。
工作方式
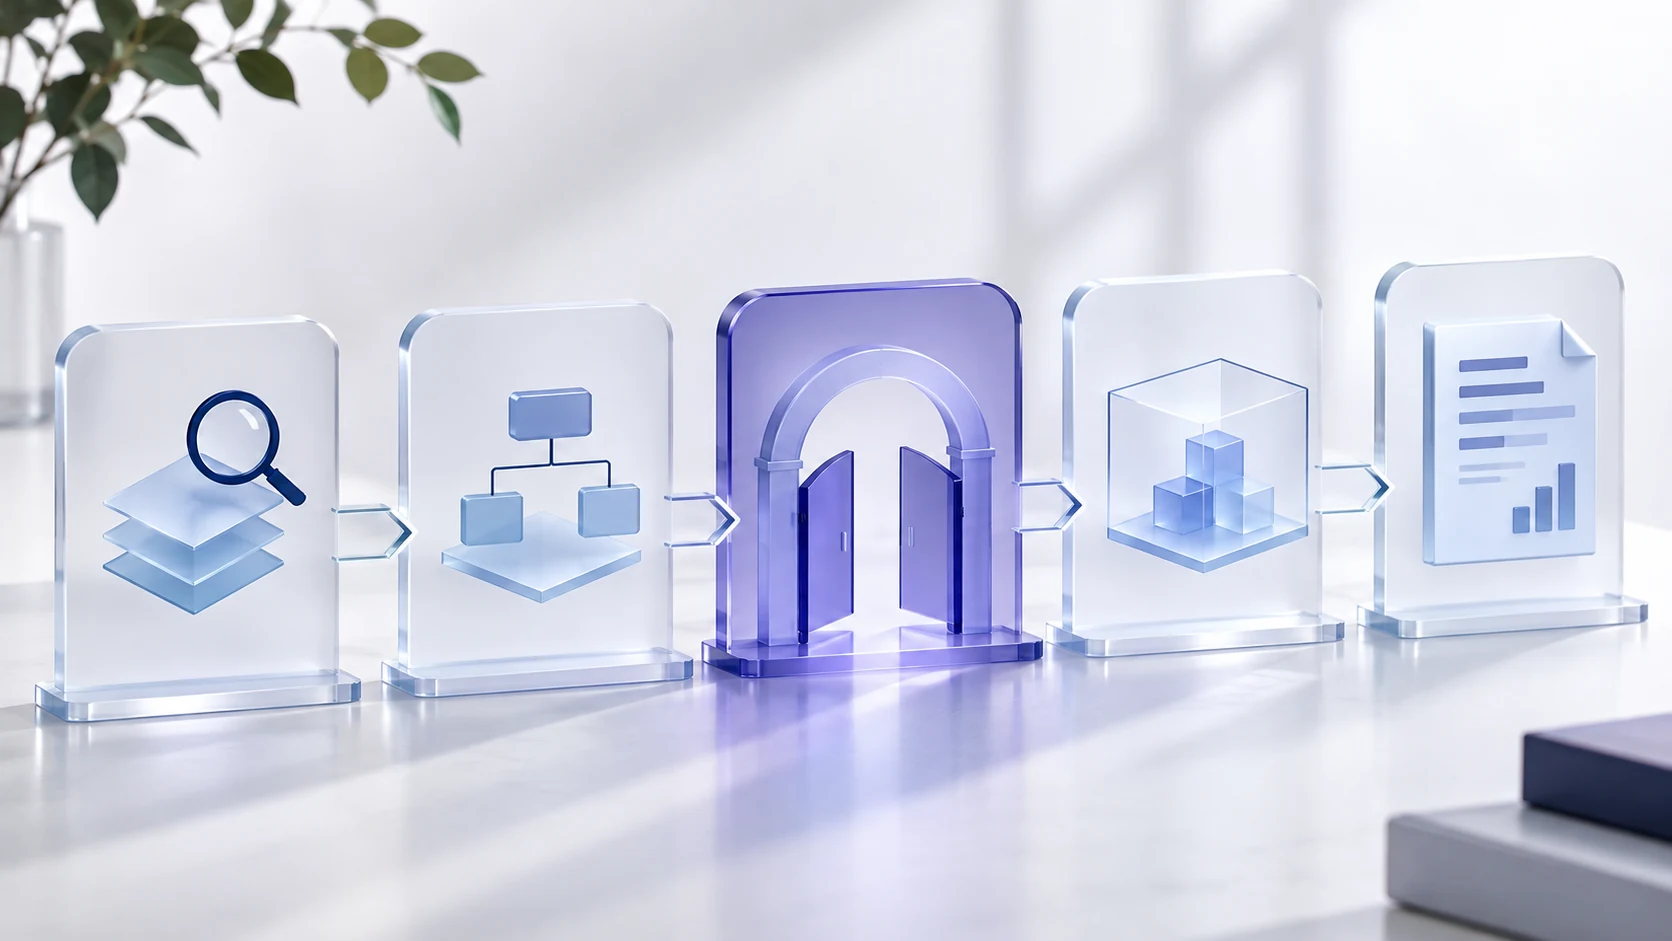
外部智能体请求查看一份档案。请求会说明其身份、计划执行的操作以及要访问的信息。
系统检查组织是否认可该智能体,以及它是否仍有权查看这份档案。
只有符合规则的请求才能到达系统。敏感操作可能需要等待人员批准。
能力
组织定义认可哪些智能体、由谁负责,以及它们在什么条件下可以行动。
权限可限定为特定任务、资源和时间,并非开放整个系统。
敏感操作可以先等待人工批准,再继续执行。
请求在到达会产生实际变更的应用或工具之前接受检查。
设计计划记录哪个智能体提出请求、作出什么决定以及原因,以便事后核查。
规划中的控制台集中展示操作、权限、决策和告警,并给出易懂的原因。
参考架构
SIGMA ATG Enterprise 设置在通往组织门户、应用或工具的请求路径上。系统接收指令之前,控制点先核验请求来自哪个智能体、该智能体是否获得本组织认可,以及这项具体操作是否获准。允许的查询可以继续;未经授权的修改会被阻止,规则要求时也可以等待人工批准。
方案利用组织已经使用的系统,并针对具体场景确定控制点的位置。它也涵盖使用企业可控工具的内部智能体。受控试验会检查连接、责任人、限制,以及是否存在绕过控制点直接到达应用的路径。完成这些验证后,才能评估整套方案对真实企业环境的保护效果。
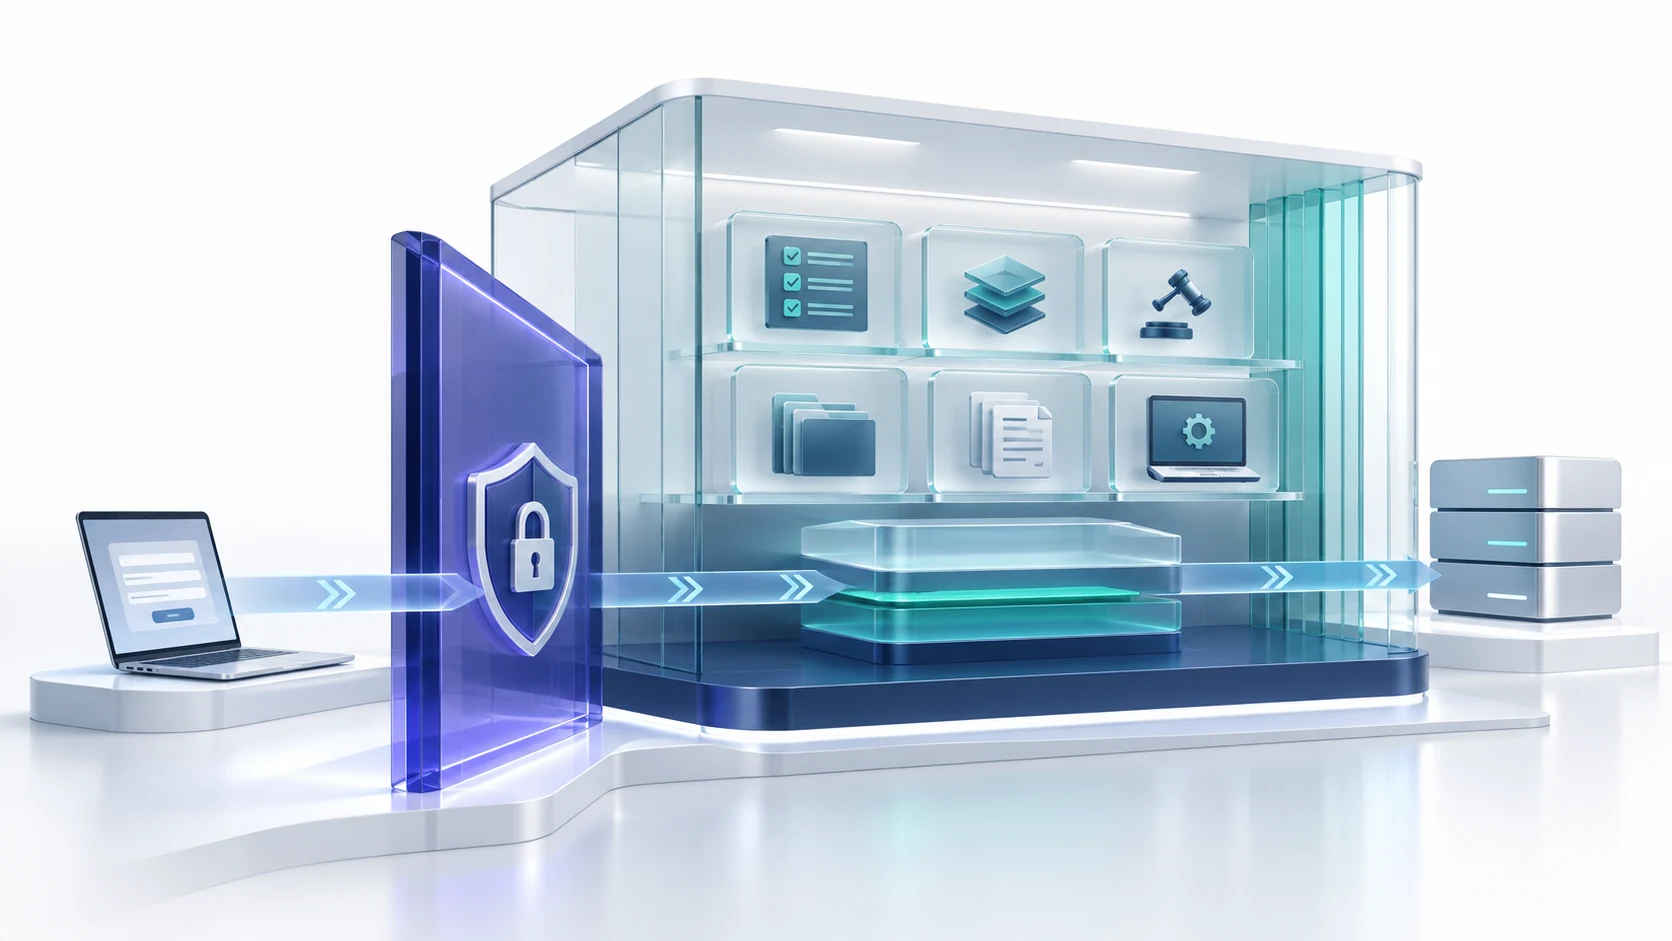
要让控制有效,就不能留下绕过控制点、直接到达应用的其他路径。
部署模式
保护自有门户和服务入口:智能体的每项操作先经过检查,再到达系统。
检查内部智能体如何使用组织可控的工具和连接。
为旧系统提供受监督的访问方案,保护效果取决于不存在绕行路径。
适用于私有或受限环境,仍需进行基础设施和运行测试。
潜在应用
以下是可能的应用场景,并非现有客户或已部署案例。
智能体在获得逐项任务权限后查询商业数据或准备修改内部系统。
在门户和事务系统中操作,明确机构责任人并保留轨迹。
按用途和审批要求限制对敏感信息的访问。
订单与运营支持中区分系统及允许的操作。
对数字资产自动化操作,敏感变更采用更严格控制。
智能体查询库存或协调流程,明确范围并保留凭据。
外部智能体只能在授权范围内查询或修改业务服务。
按身份和资源范围访问机构知识库。
选定一个应用、可能使用它的智能体及关键操作。
约定什么应该允许或阻止,以及如何衡量结果。
在范围明确的测试环境中连接控制点。
尝试无授权操作、超出限制或绕过控制点。
核查证据与限制,再决定下一步。